
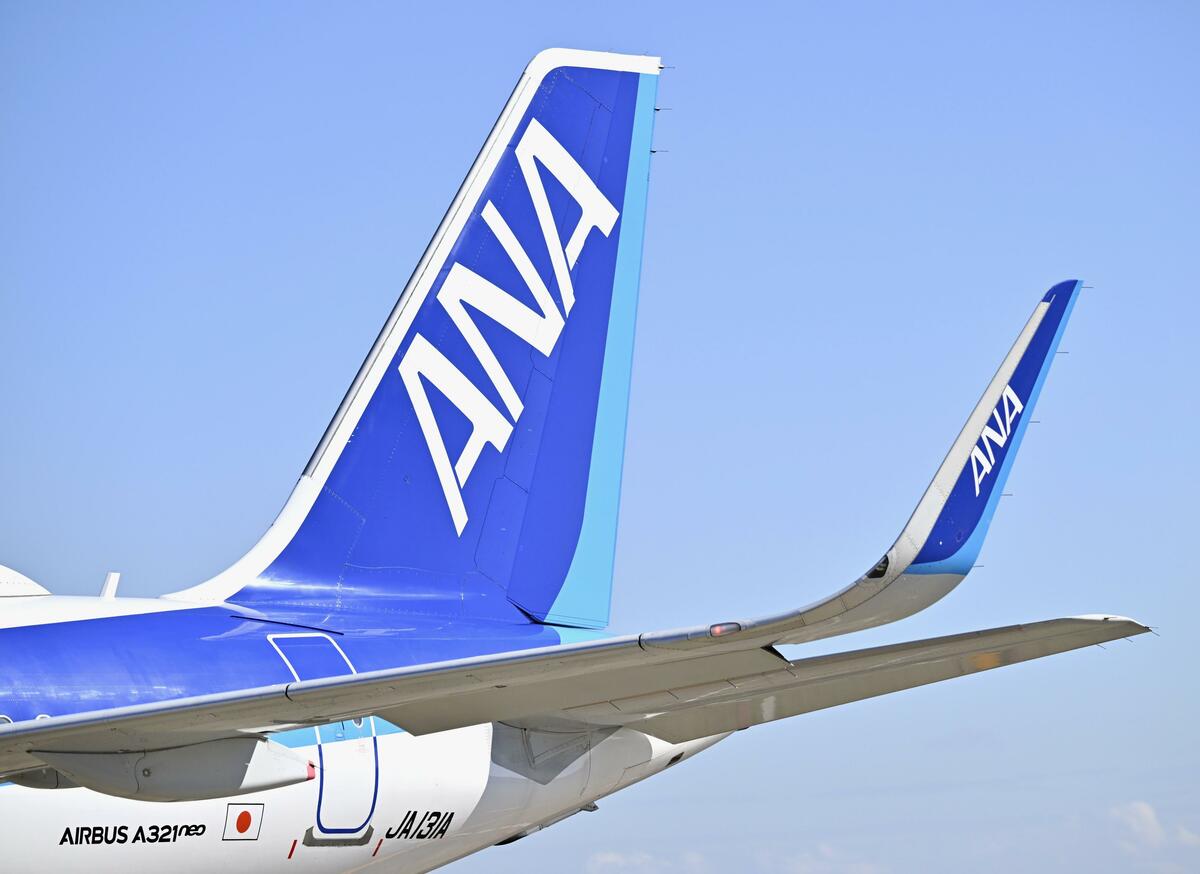
A ANA afirma que os dados de 37.800 clientes foram vazados durante um ataque cibernético.
TÓQUIO – A All Nippon Airways Co. informou nesta sexta-feira que dados pessoais, incluindo números de passaporte, foram vazados de cerca de 37.800 clientes após acesso não autorizado a um subcontratado de seu sistema de atendimento ao passageiro.
Enquanto empresas de diversos setores no Japão continuam relatando vazamentos de dados, o Ministério das Relações Exteriores japonês afirmou na sexta-feira que elas também foram alvo de acessos não autorizados e que informações pessoais processadas em uma rede conectada a sistemas externos podem ter sido vazadas.
Aproximadamente 3.600 arquivos contendo informações pessoais, como endereços de e-mail e nomes, podem ter sido comprometidos, incluindo 900 arquivos pertencentes a indivíduos externos ao departamento, acrescentou ele. O departamento afirmou que o acesso não autorizado a uma rede separada e fechada, onde informações altamente confidenciais são processadas, não foi confirmado.
A ANA informou na quinta-feira que uma de suas subcontratadas, a empresa espanhola Amadeus IT Group SA, sofreu acesso não autorizado.
A companhia aérea forneceu mais detalhes na sexta-feira, afirmando que os indivíduos envolvidos estavam entre os clientes que haviam reservado voos operados pela companhia aérea entre 10 de agosto de 2023 e 23 de setembro de 2026.
As informações vazadas incluíam nomes, números de reserva, datas de viagem e trechos de voo, sem que dados de cartão de crédito ou senhas fossem comprometidos. Desse total, 1.700 clientes também tiveram seus números de passaporte e nacionalidades divulgados.
A Amadeus detectou o acesso não autorizado em 24 de setembro, informou a ANA. A empresa, com sede na Espanha, também presta serviços à Japan Airlines Co., que relatou uma suspeita de vazamento de registros de clientes.
A Ryohin Keikaku Co., operadora da marca Muji, afirmou na sexta-feira que até 27,26 milhões de registros de clientes podem ter sido vazados devido ao acesso não autorizado ao seu aplicativo oficial, embora nomes e informações de cartão de crédito não tenham sido divulgados.
A empresa afirmou que as informações potencialmente divulgadas, incluindo dados de clientes que cancelaram sua assinatura do aplicativo Muji, podem incluir endereços de e-mail, datas de nascimento e sexo dos clientes.
Embora não tenha sido confirmado nenhum uso indevido dessas informações, a empresa alertou seus clientes para que não cliquem em links em e-mails suspeitos, que podem ser tentativas de phishing. A empresa notificará individualmente os clientes afetados.
O aplicativo oficial e sua loja online continuam funcionando normalmente, indicou ele.
