
A GMO Internet afirma que o site de extorsão dos hackers foi desativado.
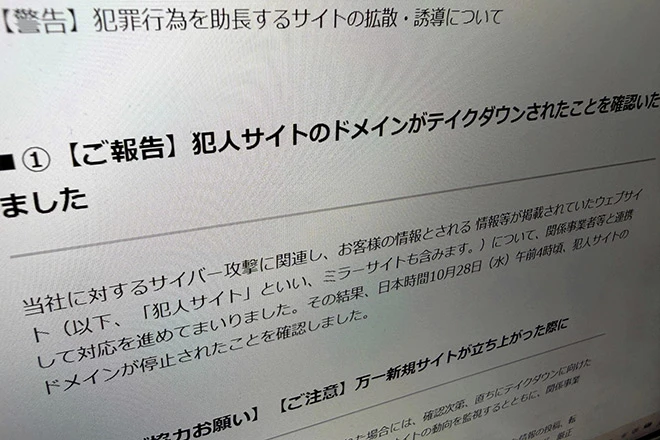
A GMO Internet Inc., vítima de um ataque cibernético, informou em 28 de outubro que um site de extorsão usado por hackers foi desativado após seu domínio ter sido suspenso.
Segundo uma fonte de segurança cibernética, o site publicou, em 27 de outubro, o que foi descrito como informações pessoais de clientes da OGM, incluindo seus nomes e endereços.
Os dados foram publicados depois que a GMO Internet rejeitou as exigências dos atacantes, que ameaçaram divulgar mais informações.
Os registros verificados pela ICANN mostraram que o registrador de domínio havia suspendido o site de extorsão. Um domínio usado para um site espelho identificado pelos atacantes também foi suspenso.
O site parecia estar usando um provedor de hospedagem estrangeiro.
Um usuário do X teria informado ao provedor que o site de extorsão estava violando os termos de serviço.
O prestador de serviços respondeu: "Obrigado. Entraremos em contato assim que concluirmos nossa resposta."
O GMO Internet Group afirmou que exigirá imediatamente a remoção de qualquer site substituto e pediu às pessoas que não acessem os sites dos atacantes nem divulguem as informações ali publicadas.
A empresa também ofereceu uma recompensa de até US$ 1 milhão (cerca de 160 milhões de ienes) por qualquer informação que pudesse ajudar a identificar ou levar à prisão dos responsáveis pelo ataque.
Ele também busca informações sobre os servidores usados no ataque e registros de transferência de criptomoedas. Dicas do Japão e do exterior são aceitas desde o meio-dia de 28 de outubro.
O GMO Internet Group também anunciou pagamentos especiais de compensação para usuários cujas informações pessoais ou outros dados foram expostos. Esses pagamentos serão separados de uma taxa única de 5.000 ienes e da indenização por perdas resultantes de transações não autorizadas.
A empresa declarou que pagaria 10.000 ienes como compensação pela divulgação de informações básicas, como nomes e dados de contato, 15.000 ienes por dados financeiros ou de autenticação, incluindo IDs e senhas de contas de negociação, e 25.000 ienes por informações altamente confidenciais.
O ataque teve como alvo o Onamae.com Desktop Cloud, um serviço de internet da OGM usado para negociação automatizada de forex e outros fins. Posteriormente, os clientes relataram transações não autorizadas em suas contas de negociação.
O suposto autor do ataque exigiu US$ 50 milhões da GMO e ameaçou divulgar informações de clientes e lançar ataques de ransomware caso a empresa se recusasse a pagar.
A GMO declarou que não pagaria aos agressores.
Em 27 de outubro, a empresa confirmou que informações supostamente referentes à GMO e seus clientes haviam sido publicadas online.
(Este artigo foi compilado a partir de reportagens de Ryo Sanada e Azusa Ushio.)
