
Um organismo geneticamente modificado (OGM) que foi vítima de um ataque cibernético deixou o sistema vulnerável por mais de dois anos.
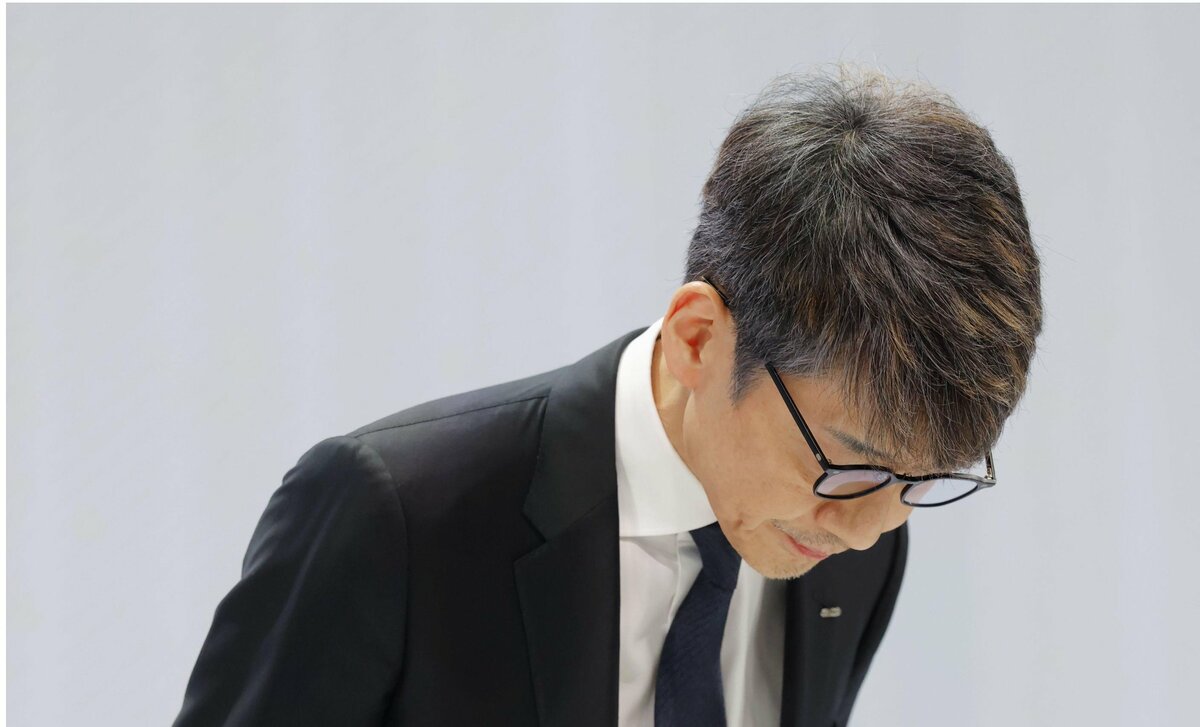
TÓQUIO – O CEO do GMO Internet Group Inc., Masatoshi Kumagai, afirmou nesta segunda-feira que a empresa não corrigiu adequadamente a vulnerabilidade de segurança, mesmo tendo sido notificada da falha em 2024, antes de sofrer uma recente violação de dados causada por acesso não autorizado.
Em sua primeira coletiva de imprensa desde o ataque cibernético do mês passado, Kumagai pediu desculpas pelo incidente e pelos danos causados aos ativos dos clientes. A empresa anunciou que Kumagai e outros três executivos teriam seus salários reduzidos.
"Não conseguimos usar (o alerta de vulnerabilidade) na operação do serviço", disse Kumagai, que aceitará uma redução de 30% em sua remuneração por três meses.
A vulnerabilidade foi relatada por especialistas de uma empresa do grupo em abril de 2024.
Um invasor penetrou no servidor em 5 de agosto deste ano. A GMO só tomou conhecimento do ataque em 20 de outubro, um dia depois de um cliente ter questionado algumas transações suspeitas de serem não autorizadas e ter confirmado que um terceiro havia instalado um programa não autorizado nos ambientes de servidor de alguns clientes.
O acesso não autorizado teve como alvo o serviço Onamae.com Desktop Cloud, utilizado para transações de câmbio.
A rota de intrusão e a extensão dos danos financeiros causados pelo acesso não autorizado ainda não são conhecidas, segundo a empresa.
Fontes próximas ao assunto afirmam que a GMO informou ao governo que um grupo de hackers ligados à Coreia do Norte provavelmente estava por trás do ataque cibernético. No entanto, a empresa não deu mais detalhes sobre isso durante sua coletiva de imprensa.
O suposto agressor não entrou em contato com a GMO desde a noite de 23 de outubro, informou a empresa.
Em 27 de outubro, um suposto hacker, considerado o responsável pela invasão não autorizada, vazou algumas informações de clientes após ameaçar fazê-lo.
Em um comunicado, o hacker afirmou que informações relacionadas a um cliente da GMO foram publicadas online depois que a empresa não respondeu a um pedido de resgate de um milhão de dólares.
As informações divulgadas incluíam nome, endereço e outros dados pessoais, embora sua autenticidade fosse incerta.
